반응형
1. User Provisioning이 가능한 계정 자동 관리 솔루션, IAM
가. IAM의 개념
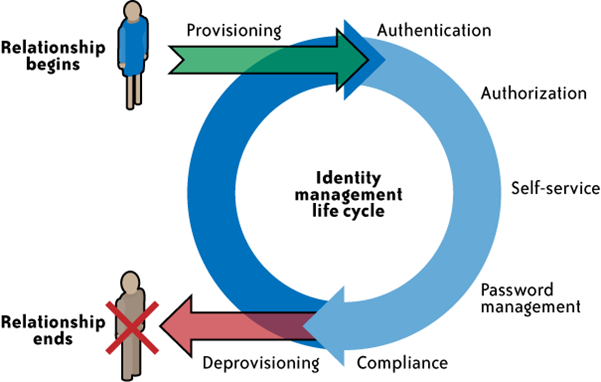
- 기업의 모든 시스템에 부여된 계정(ID)을 통합하여 사용자를 인증하고, 사용자 정책(권한)에 따라 시스템 자원에 대한 접근을 통합 관리하는 통합 보안 솔루션
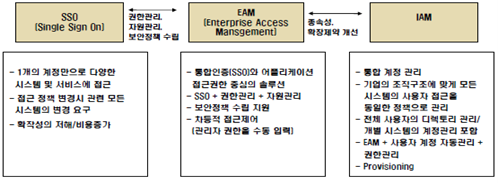
나. 계정 관리 솔루션의 진화
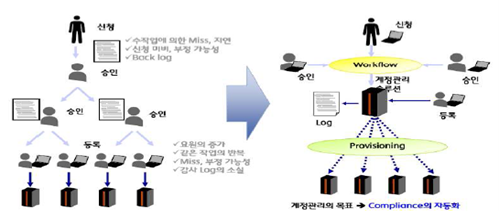
2. IAM의 개념도 및 주요 기능
가. IAM의 개념도
나. IAM의 주요 기능
| 기능 | 상세 설명 |
| 조직관리 | - 계정의 소유자인 사용자가 소속되는 기업의 정규조직 혹은 임의의 그룹에 대한 관리 - 조직의 부서 혹은 그룹 단위로 권한부여 및 정책 부여 |
| 계정관리 | - 사용자와 IT자원 사이의 매개체로서의 중요한 관리의 대상 - 인증, 인가 행위의 대상, 권한 할당의 주체로써의 관리 대상 |
| 권한관리 | - 사용자 혹은 사용자가 소속된 조직(그룹)에 권한을 할당하고 한 기업의 모든 권한 형태를 수용하여 관리 |
| 정책관리 | - 주체(계정, 조직)에 권한을 할당하는 Rule과 Role을 설정하고 승인 등과 같은 기업의 고유 정책을 관리 |
| 프로비저닝 | - 계정과 권한이 흩어져 있는 환경에서 중앙에서 통제 및 관제하기 위한 중요한 기능 |
| 감사/모니터링 | - 기능의 수행에 대한 감사와 로그 관리 기능 - 진행상황과 남겨진 감사 로그에 대한 모니터링 |
3. IAM의 구축
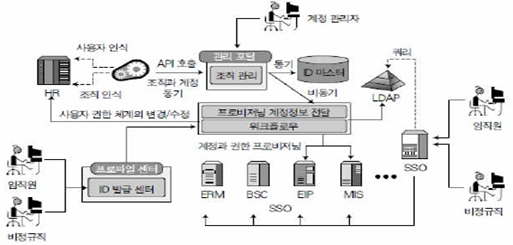
가. IAM의 구성
나. IAM의 적용 환경 분석
| 구분 | 설명 | |
| 적용 환경 분석 | 요구사항 수집/분석 | - 사용자의 보안정책 관리기능에 대한 요구사항 수집/분석 - SSO 적용 표준 정의, 업무기능 관리의 동기화 정책 분석 - 조직과 인적 구조 대상의 분석, 대상 선정 |
| 시스템/계정 분석 | - 계정 라이프 사이클 분석 - 연동 시스템 및 권한 관리 대상 기능 분석 - 권한 유형별 분석 - 셀프 서비스 프로세스 분석 |
|
| 정책/프로세스 설계 | SSO/IAM 시스템 설계 | - ID 마스터 구조와 인증체계/ 정책 설계 - SSO/IAM의 기능/시스템 설계 - 어플리케이션 단위 프로그램 정의/연동 |
| 권한 관리/동기화 정책 수립 | - 사용자/조직/권한 정책 설계 - 권한 정책 수립과 모델링 - 계정 라이프 사이클 프로세스 설계 |
|
| 설치와 구축 | IAM 설치 | - 사용자 인증 DB 생성과 데이터 초기화 - LDAP 연동과 정책서버, 웹 에이전트 설치 |
| 정책 등록/구현 | - 접근 제어 정책 등록과 어플리케이션 설치/어댑터 구현 - IAM 설치, 어플리케이션/Workflow 디자인 연계 - 시스템 통계별 권한 변경 및 커스터마이징 |
|
| 이행/운영 | 시스템 테스트/적용 | - IAM 기능 단위 테스트, 실제 환경 통합 테스트 - 운영시스템 적용/배포 및 사용자/담당자 교육 |
| 감사/모니터링 | - 안정화된 웹 트래픽 보장을 위한 시스템 테스트/최적화 - 계정 생성 및 보안정책 위반 여부 감사를 위한 모니터링 - 전사 IAM 시스템 확장을 위한 통계 분석/저장 (활용도 분석) |
|
다. IAM의 구축/도입 시 고려사항
- 업무적 차원의 계정관리가 별도로 필요한 경우, 기존 어플리케이션과 연동이 가능하도록 별도의
보안정책과 계정 접근관리를 수행할 수 있는 관리도구를 도입
- 통합 DB 형태로 디렉토리를 생성하고, 스키마를 수용하여 사용자 인증과 동기화 문제까지 해결할
수 있도록 함
- IAM을 통한 접근 가능한 Device 확장 및 기업간 서비스 제휴/연계를 위한 IAM의 기능 요구확장
4. IAM과 SSO/EAM 비교
| 구분 | SSO | EAM | IAM |
| 구성요소 | 단일 로그인 | SSO+PMI | EAM+User Provisioning |
| 목적 | 접근 편의성 | 권한관리 | 계정관리 |
| 특징 | Authentication | 접근 통제위한 정책 필요 | 계정 관리위한 집계 |
반응형
'컴퓨터 공학' 카테고리의 다른 글
| SCAMPI v1.3 (Standard CMMI Appraisal Method for Process Improvement) (0) | 2023.04.04 |
|---|---|
| ISO 27000 Family(국제 보안 표준 규격) (0) | 2023.04.04 |
| ISO27001(정보기술, 보안기법, 정보보안 관리 시스템 요구사항) (0) | 2023.03.25 |
| ISO/IEC 14001 (환경 경영 시스템- 사용에 대한 지침 및 요구사항 관련 표준) (0) | 2023.03.25 |


